アカウント乗っ取り防止
アカウント乗っ取り攻撃は、脅威アクターが(多くの場合、盗まれたAPI認証情報を通じて)Vonageアカウントへの不正アクセスを行い、APIを悪用して不正なトラフィックを生成したり、利用者の名義で費用を発生させたりすることで発生します。
「IP許可リスト」を使用すると、Vonage APIへの呼び出しを許可する信頼できるIPアドレスのリストを定義できます。許可リストに登録されたIPアドレスからのみ、Vonage APIへの呼び出しが可能となります。リストに登録されていないアドレスからのリクエストは自動的にブロックされるため、万が一認証情報が漏洩した場合でも、Accountは保護された状態が維持されます。
IPの許可リスト機能の仕組み
許可リストに少なくとも1つのIPアドレスを追加すると、リストに登録されたアドレスからのリクエストのみが受け入れられます。それ以外のリクエストはすべて拒否されます。
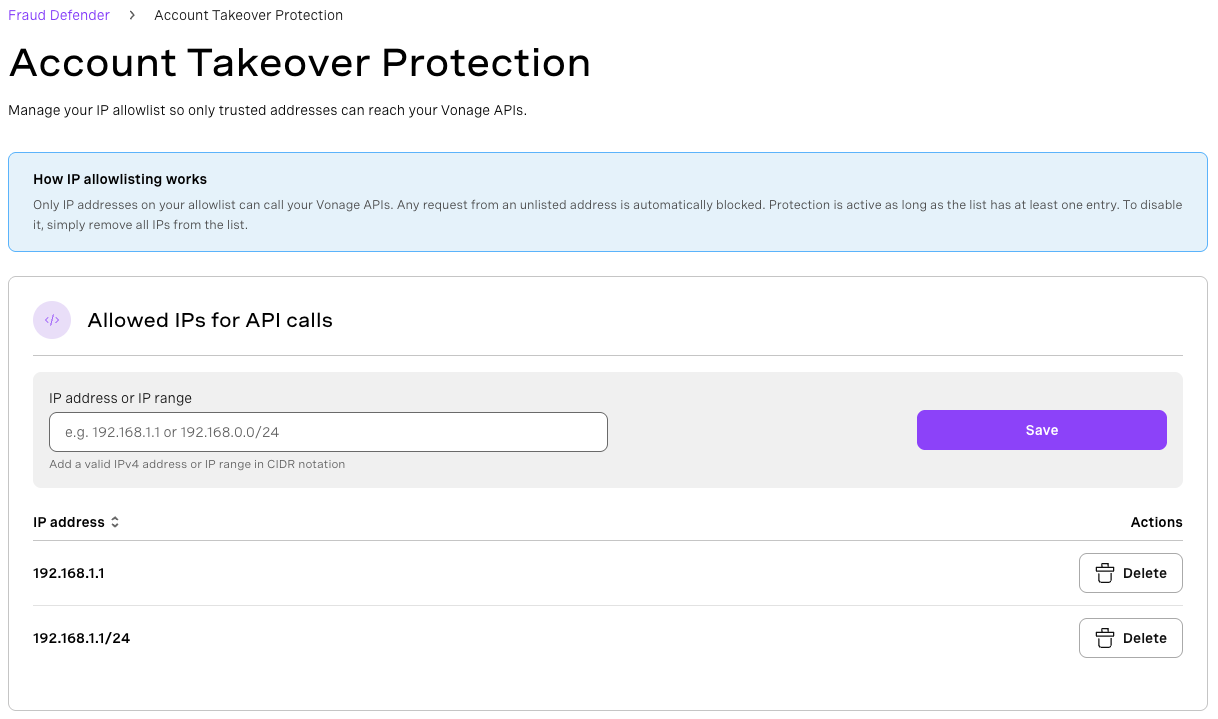
許可リストに少なくとも1つのエントリが含まれている限り、IP制限は有効です。許可リストからすべてのエントリを削除することで、いつでもIP制限を無効にすることができます。
重要だ: IP制限を有効にする前に、すべてのアプリケーションサーバーおよびCI/CDシステムが許可リストに含まれていることを確認してください。リストにないIPアドレスは即座にブロックされるため、連携機能が正常に動作しなくなる可能性があります。
IP制限の設定方法
ダッシュボード
-
選択 アカウント乗っ取り防止.
-
アンダー API呼び出し元のIPアドレス、入力欄にIPアドレスまたはIPアドレスの範囲を入力してください。
次のような個別のIPv4アドレスを入力できます。
192.168.1.1、またはCIDR表記によるIP範囲(例:192.168.0.0/24. -
選択 セーブ.
-
確認ダイアログで警告内容を確認し、次に以下を選択してください。 制限を有効にする 確認するため。
手順3~5を繰り返して、アドレスや範囲を追加してください。
IP制限を無効にする方法
許可リストからすべてのエントリを削除することで、IP制限をいつでも無効にすることができます。
「Account乗っ取り防止」ページから、 API呼び出し元のIPアドレス リスト。リストが空になると、制限は自動的に解除され、すべてのIPアドレスから再びVonage APIを呼び出せるようになります。