シェア:

Benjamin AronovはVonageの開発者支援者です。彼はRuby on Railsのバックグラウンドを持つ実績のあるコミュニティ・ビルダーです。Benjaminは故郷であるテルアビブのビーチを楽しんでいる。テルアビブを拠点に、世界最高のスタートアップの創設者たちと出会い、学ぶことができる。技術以外では、完璧なパン・オ・ショコラを求めて世界中を旅するのが好き。
DjangoとVonageを使って二要素認証を追加する
二要素認証の例のほとんどは、ログイン時に第2の要素を要求します。これにより、パスワードの盗難からは保護されますが、もう1つのよくある問題、すなわち攻撃者がすでに有効なセッションクッキーを所持しているケースに対しては、それほど効果的ではありません。
ユーザーがサインインすると、 Djangoの セッションは数日あるいは数週間有効なままになることがあります。もし誰かがそのクッキーを入手した場合、その人は再度ログイン手続きを行う必要はありません。アプリケーションにとっては、そのユーザーはすでに認証済みとみなされるからです。
Djangoは、迅速な開発と、すっきりとした実用的な設計を促進する、高水準のPython Webフレームワークです。認証機能、セッション処理、ORM、およびフォーム検証システムが標準で備わっています。このチュートリアルでは、これら4つの要素すべてについて解説します。
したがって、一部のアプリケーションでは、2つ目の認証要素を導入するのに適したタイミングはログイン時ではなく、機密性の高い操作を行う直前となります。追加の認証要素を導入すべき機密性の高い操作の代表的な例としては、チケットの譲渡、送金、APIキーの更新、または出金先のAccountの変更などが挙げられます。
このパターンは通常、 ステップアップ認証と呼ばれます。ユーザーは通常通りサインインし、アプリケーションのリスクの低い部分を中断されることなく利用できます。より機密性の高い操作を行おうとすると、アプリケーションは追加の認証手順を求めます。
このチュートリアルでは、Django を使用して、 Vonage Verify APIを使用して、この段階的な認証フローを構築します。認証が成功した場合、その情報は現在のセッションに5分間保持され、保護されたアクションを1回実行すると消費されます。また、主なAPIの失敗ケースへの対応を行い、実際のメッセージを送信することなく、フロー全体をテストします。
要約: Vonage CommunityのGitHubリポジトリでクイックスタートガイドをご覧ください。
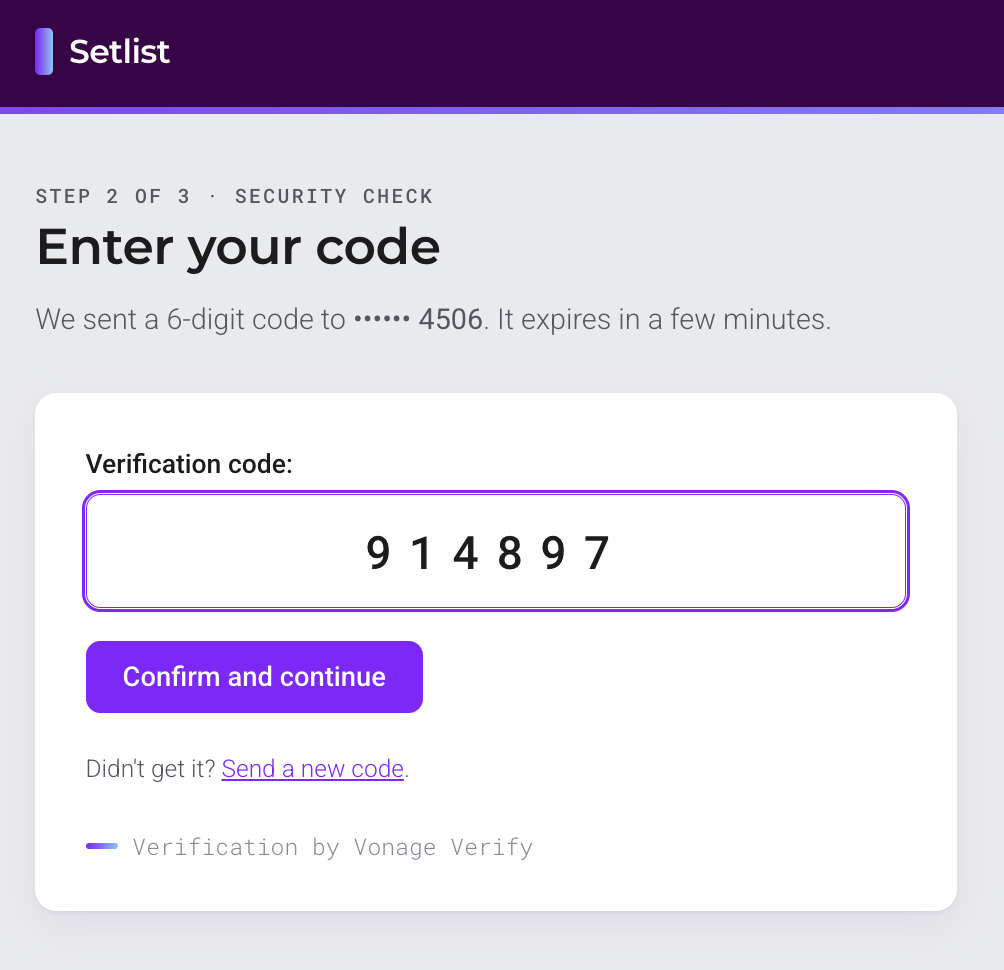 The Setlist code entry page showing a masked destination number and a wide monospaced input containing the digits 9 1 4 8 9 7.
ログイン時の2段階認証 Account自体へのアクセスを保護します。ユーザーが請求管理コンソールを開く場合でも、ヘルプページを閲覧する場合でも、新しいセッションを開始するたびに第2の認証要素が必要となります。これは、アプリケーションの大部分が機密性の高い情報である場合に適しています。銀行のアプリケーションや管理システムが代表的な例です。
ステップアップ認証 は異なるアプローチを採用しています。通常の操作では既存の認証済みセッションが使用されますが、特定のリスクの高い操作を行う際には、直近の第二要素による確認が必要となります。これは、Applicationsのごく一部のみをより強力な保護で守る必要がある場合に有用です。また、追加の手間を、それが必要とされる操作の直近で済ませることができます。
多くのシステムでは、この2つのアプローチを併用しています。ログイン時の2段階認証はAccountへのアクセスを保護し、ステップアップ認証は特に機密性の高い操作を行う前に、さらなる確認を追加します。このチュートリアルでは、後者に焦点を当てて解説します。
サンプルアプリケーションは「Setlist」という名称です。このアプリケーションはコンサートのチケットを管理します。ユーザーはログインして自分のチケットを確認し、他のユーザーにチケットを譲渡することができます。この例において、チケットの譲渡は特に注意が必要な操作です。なぜなら、転売価値のあるものをAccountから移動させるものであり、送信者側では取り消すことができないからです。
ユーザー視点での一連の流れは以下の通りです:
エイダは普段通りログインし、自分のチケットを確認した。追加の本人確認は必要なかった。
Adaのクリック数 チケットの をクリックします。これは保護された操作であるため、アプリケーションは彼女を認証フローにリダイレクトします。
エイダさんの登録済みの電話番号がすでに確認済みの場合、Vonageはその番号に認証コードを送信します。登録済みの電話番号がない場合は、まず彼女自身が番号を入力します。
エイダが6桁のコードを入力する。ヴォナージュがそれが正しいことを確認する。
Applicationsは認証を記録し、セッションキーを更新して、転送を完了します。これで、チケットがグレースのAccountに表示されるようになりました。
もしエイダが直後に別のチケットを転送しようとすると、再度Verifyを行う必要があります。1つのコードで複数の転送を許可することはできません。
チケットの閲覧には、通常の認証済みセッションが使用されます。チケットの譲渡には、認証コードが必要です。 VerificationRequiredMixin このルールが適用されます。セッションで直近の認証が行われていない場合、譲渡画面にアクセスしようとすると、そのまま認証フローにリダイレクトされます。
再利用可能な部分は、 stepupというDjangoアプリ内に実装されています。このアプリにはチケット固有のロジックは一切含まれていないため、同じコードを後で他の保護されたアクションにも適用することができます。
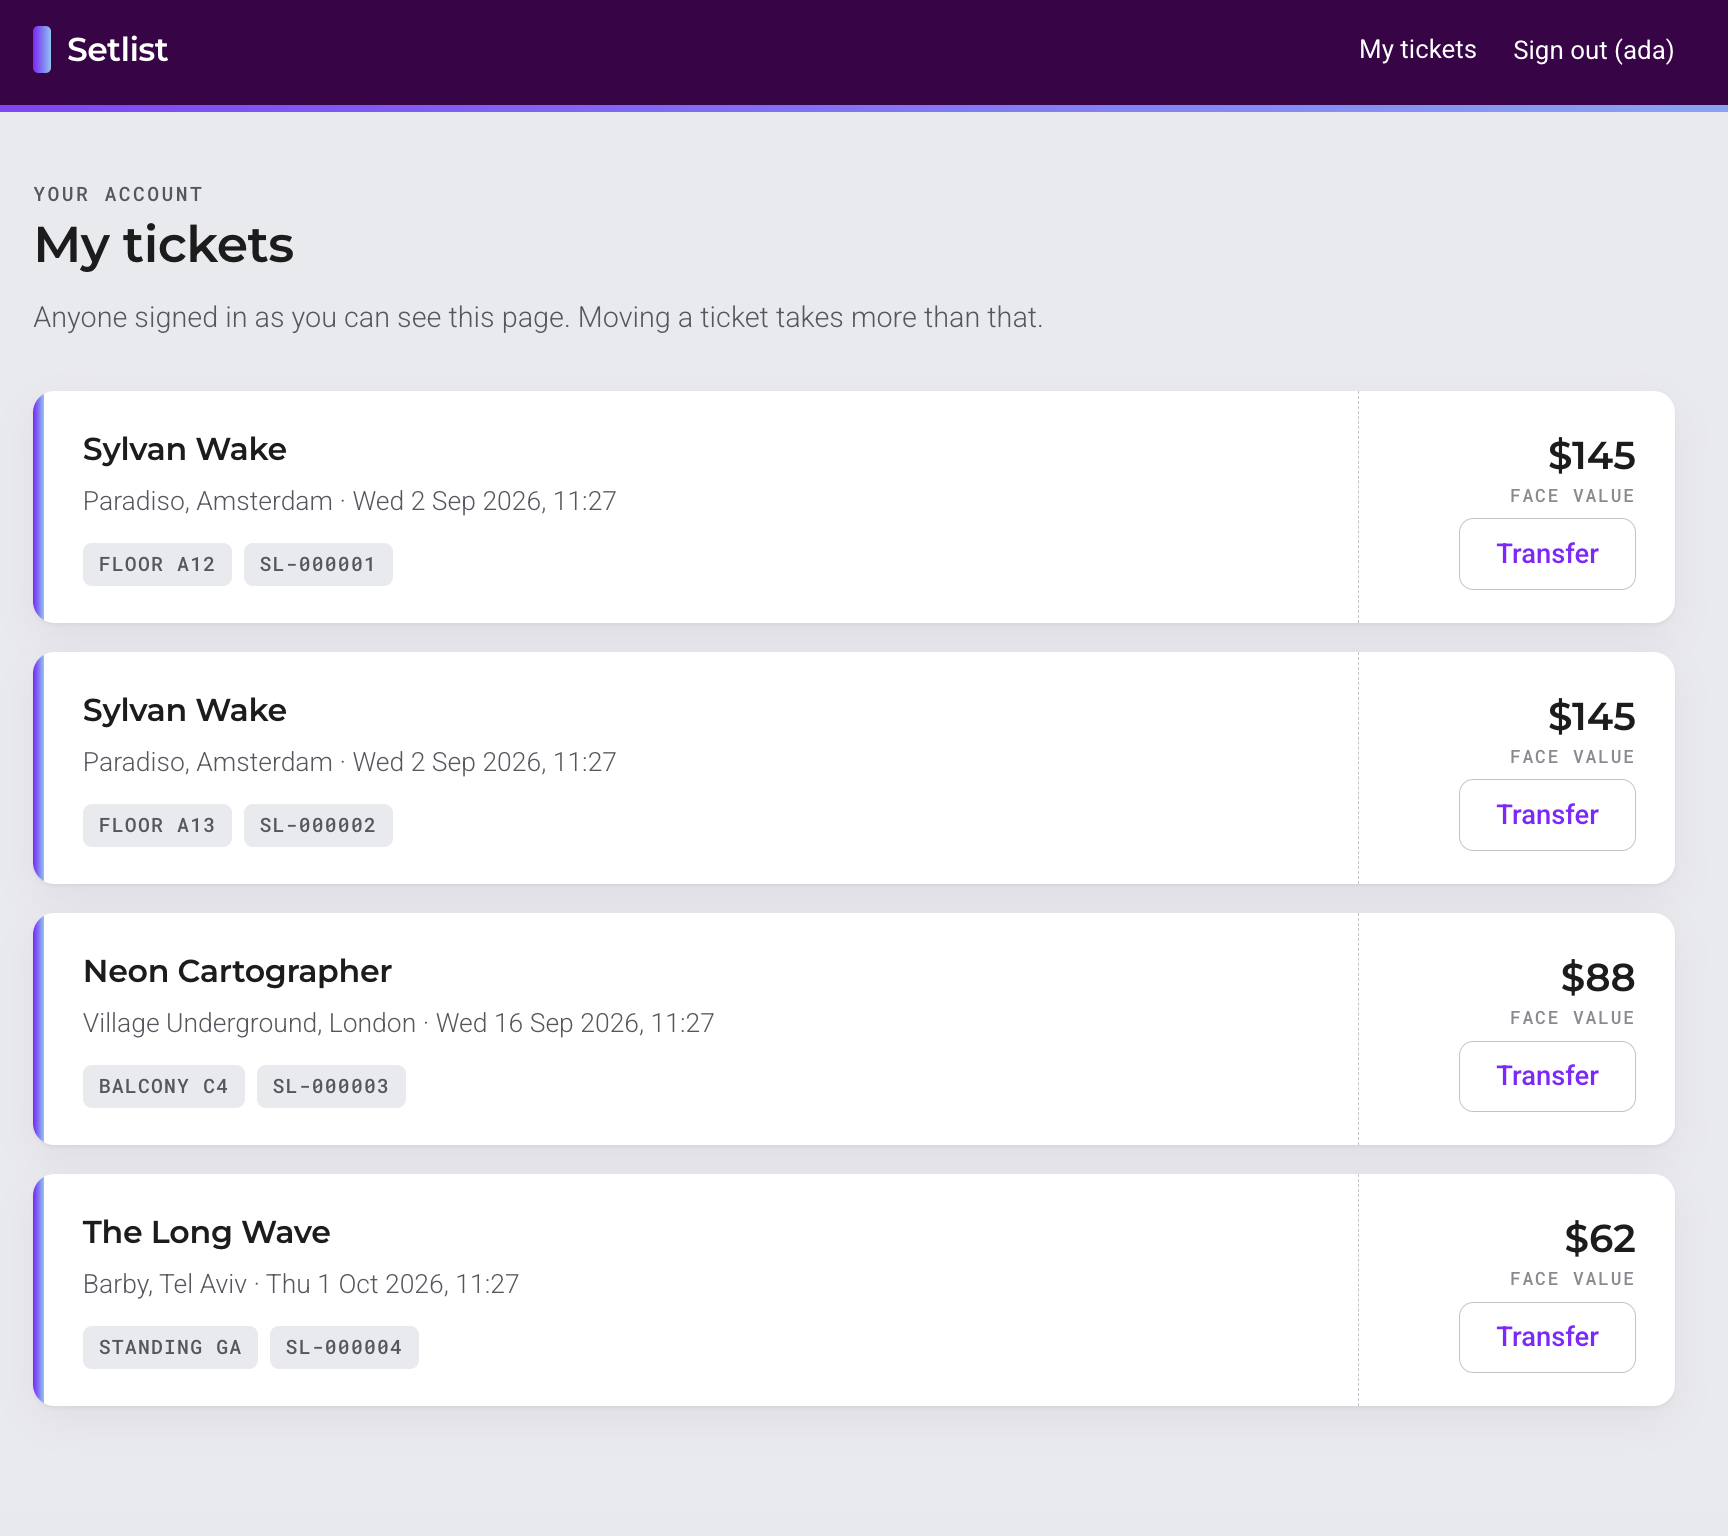 The Setlist my-tickets page listing four concert tickets, each showing venue, date, seat, order reference, and a face value between $62 and $145, with a Transfer button.
必要なもの
Python 3.12 以降。このサンプルは、Django 5.2.17 LTS および Vonage Python SDK バージョン 4.8 に基づいてビルドされています。
Vonage APIアカウント。
SMSを受信できる携帯電話。Accountが試用期間中は、テスト用番号として登録した番号にのみメッセージを送信できます。以下の項目で携帯電話を登録してください 「Numbers」 」に携帯電話を追加してから、フローのテストを行ってください。
リポジトリをクローンし、仮想環境を作成します:
git clone https://github.com/Vonage-Community/blog-django-2fa-vonage-verify.git
cd blog-django-2fa-vonage-verify
python -m venv .venv
source .venv/bin/activate依存関係をインストールします:
pip install -r requirements.txt
サンプル環境設定ファイルをコピーしてください:
cp .env.example .env次に、Vonageの認証情報を入力してください:
VONAGE_API_KEY=your_api_key
VONAGE_API_SECRET=your_api_secret
VONAGE_BRAND_NAME=Setlist
STEP_UP_TTL_SECONDS=300
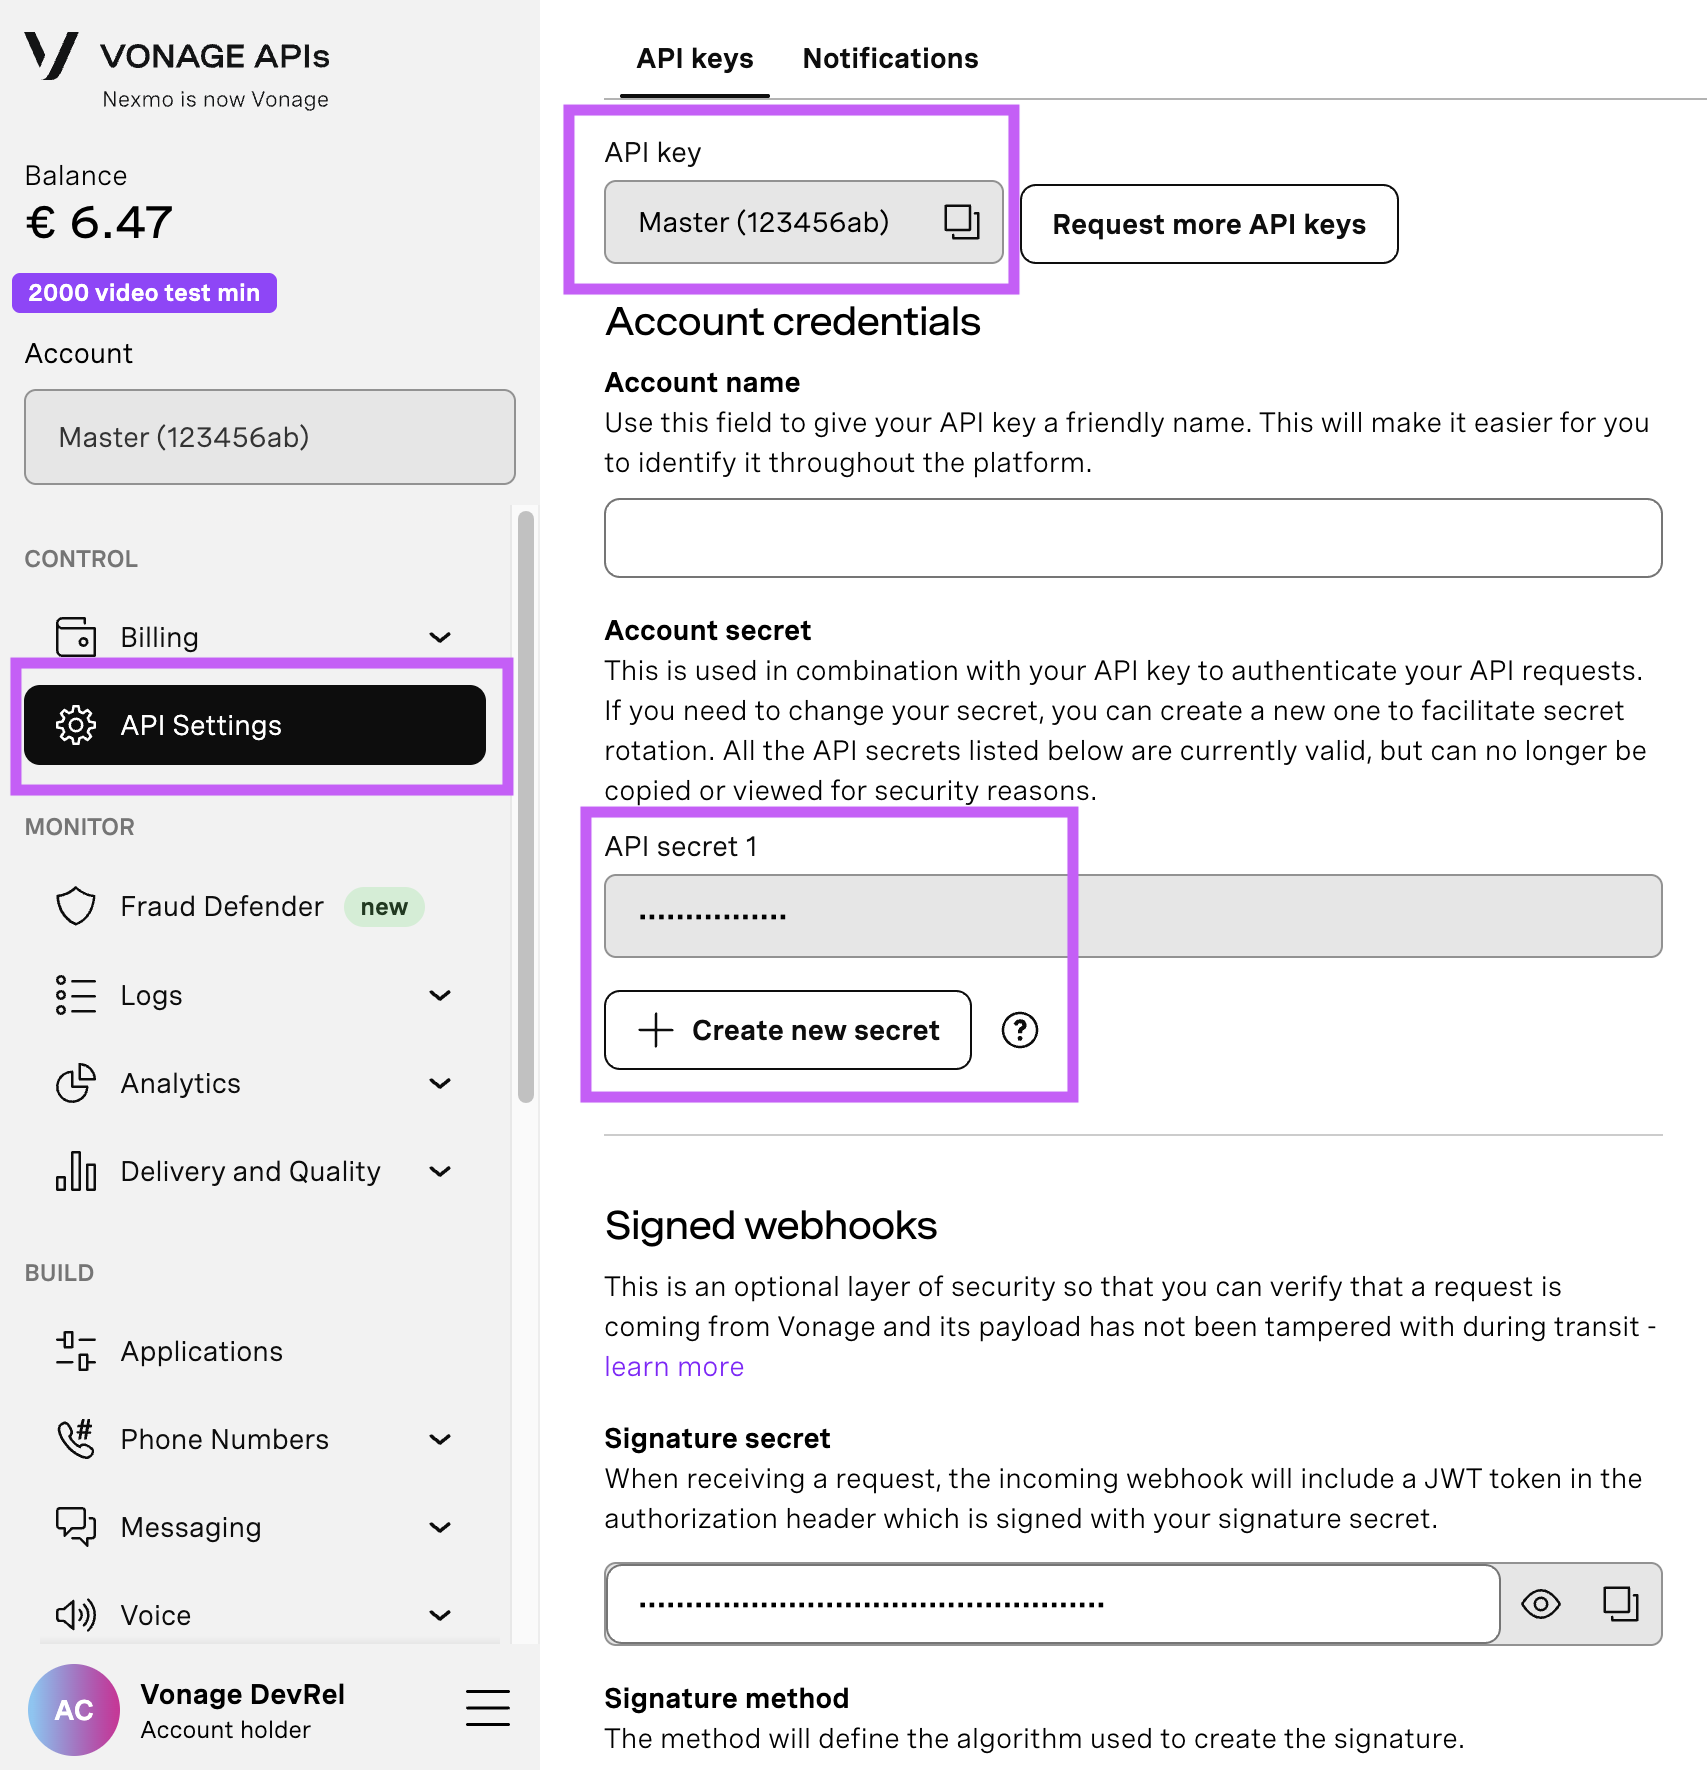
API設定ページを開く API設定ページを開き、Vonage API KeyとSecretにアクセスしてください。両者は以下のスクリーンショットのように表示されます。APIキーはページの上部にあり、APIシークレットにアクセスするには、"Account secret "サブセクションを参照してください。
注:以前に作成したAPIシークレットを覚えていない場合は、"+ Create new secret "をクリックし、安全に保存してください。
データベースを作成し、デモデータを読み込みます:
python manage.py migrate
python manage.py seed_demo
Django を起動します:
python manage.py runserver
開く http://127.0.0.1:8000/ を開き、 ada パスワード setlist-demoでサインインしてください。また、もう1つのAccount graceがあり、チケットの譲渡時に受取人としてこれを使用します。
これで完了です!アプリが使えるようになりました!
Djangoのコードに入る前に、アプリケーションの役割とVonage Verifyの役割を明確に区別しておくことが重要です。
もし検証コードを自社で実装する場合、コードの生成、保存、有効期限の設定、再試行回数の制限、送信された値の安全な照合、そして誤った入力が一定回数を超えた場合の対応を決定する必要があります。 Verifyはこれらの処理をすべて担当します。アプリケーションは、APIに電話番号を送信してリクエストIDを受け取ることで検証を開始します。その後、ユーザーが入力したコードと共にそのリクエストIDを送信します。Verifyがコードの有効性を判定し、リクエストのライフサイクル全体はVonage側で管理されます。
その結果、このプロジェクトでは、コード表、有効期限列、およびクリーンアップタスクは必要ありません。
Verifyはチャネルのフォールバックにも対応しています。そのワークフローは、配信方法の順序付きリストで構成されています。最初のチャネルで channel_timeout、Vonageは次のチャネルに移行します。このサンプルでは、SMSチャネル1つで十分です。フォールバック機能が必要な場合は、 VoiceChannel(to=number) を追加することで、SMSが届かない場合でも、同じ検証を電話で継続できるようにできます。
Djangoのデフォルトのユーザーモデルには、電話番号フィールドがありません。新しいプロジェクトでは、カスタムユーザーモデルにこのフィールドを追加することもあるでしょう。しかし、既存のアプリケーションでは、ユーザーモデルを置き換えることは、認証機能そのものを変更するよりもはるかに大規模な変更になる可能性があります。
このサンプルでは、電話番号は stepup アプリ内の1対1モデルに格納されています:
# stepup/models.py
from django.conf import settings
from django.core.validators import RegexValidator
from django.db import models

# Vonage wants numbers in E.164 without the leading "+": country code followed by
# the subscriber number, digits only. Validating here means a typo fails in the form
# rather than as an HTTP 422 from the API.
e164 = RegexValidator(
    regex=r"^[1-9]\d{6,14}$",
    message="Enter your number in international format, digits only, e.g. 447700900000.",
)

class VerifiedPhone(models.Model):
    user = models.OneToOneField(
        settings.AUTH_USER_MODEL,
        on_delete=models.CASCADE,
        related_name="verified_phone",
    )
    number = models.CharField(max_length=15, validators=[e164])
    confirmed_at = models.DateTimeField(
        null=True,
        blank=True,
        help_text="Set the first time a code sent to this number is accepted.",
)インポートするのではなく、 settings.AUTH_USER_MODEL をインポートするのではなく、 django.contrib.auth.models.User 直接インポートするのではなく、hereを使用してください。プロジェクトがDjangoのデフォルトのユーザーモデルを維持している限り、直接 User インポートは、プロジェクトがDjangoのデフォルトのユーザーモデルを維持している限り機能します。この設定を使用することで、プロジェクトが代わりにカスタムモデルを使用する場合でも、このアプリは引き続き動作します。
以下の区別 number と confirmed_at の区別も有用です。フォームに入力された番号は、必ずしもまだ確認済みの番号とは限りません。このアプリケーションでは、確認が進行中の間、未確認の番号はセッション内に保持されます。データベースが更新されるのは、ユーザーがその番号に送信されたコードを正常に送信した後になります。
このセッションは、ステップアップ状態が属する場所です。最初の実装では、検証が成功した後にこれを設定するかもしれません:
request.session["verified"] = True問題は、明示的に削除しない限り、その値がセッションの存続期間中ずっと有効なままになってしまうことです。Djangoのセッションは、通常、検証に必要な期間よりもはるかに長く存続します。デフォルトの SESSION_COOKIE_AGE は2週間です。
多段階認証では、認証が行われたかどうかだけでなく、いつ行われたのかも把握したいところです。このサンプルでは、タイムスタンプが保存されます:
# stepup/session.py
import time
from django.conf import settings

VERIFIED_AT_KEY = "stepup_verified_at"
REQUEST_ID_KEY = "stepup_request_id"
NUMBER_KEY = "stepup_number"
LAST_REQUEST_ID_KEY = "stepup_last_request_id"

def mark_verified(session, request_id=""):
    """Record that this session just passed a verification."""
    session[VERIFIED_AT_KEY] = time.time()
    session.pop(REQUEST_ID_KEY, None)
    session.pop(NUMBER_KEY, None)
    if request_id:
        session[LAST_REQUEST_ID_KEY] = request_id

def is_verified(session):
    """True if this session verified recently enough to still count."""
    verified_at = session.get(VERIFIED_AT_KEY)
    if not verified_at:
        return False
    return (time.time() - verified_at) < settings.STEP_UP_TTL_SECONDS
このサンプルにおけるデフォルトのTTL(Time-To-Live)は5分です。これにより、ユーザーはメッセージを受信し、コードを入力し、保護された操作を完了するのに十分な時間が確保され、認証が長期にわたる権限として扱われることを防ぎます。
同じユーザーが複数のデバイスでサインインしている場合、この状態をセッションに保持しておくことも重要です。ユーザーがノートパソコンで認証を行った場合、スマートフォンのセッションが自動的にVerify状態になってはいけません。セッションスコープの状態を用いることで、追加のデバイス追跡を行うことなく、この動作を実現できます。
next リダイレクトパラメータ
検証フローでは、ユーザーを当初リクエストしたページに戻す必要があります。これを実装する一般的な方法として、 next パラメータを使用することです。重要な点は、 next がユーザーによって制御される入力であるという点です。
これは安全ではありません:
return HttpResponseRedirect(request.POST["next"])
攻撃者は、次のようなURLを作成する可能性があります:
https://setlist.example/verify/?next=https://evil.example/login
ユーザーは実際のアプリケーションにアクセスし、その実際の認証フローを完了した後、攻撃者が管理するサイトへリダイレクトされる。
Djangoはこのケースに対して url_has_allowed_host_and_scheme() このケースに対応する方法を用意しています:
from django.utils.http import url_has_allowed_host_and_scheme

def safe_next(request, fallback="/"):
    candidate = request.POST.get("next") or request.GET.get("next")
    if candidate and url_has_allowed_host_and_scheme(
        url=candidate,
        allowed_hosts={request.get_host()},
        require_https=request.is_secure(),
    ):
        return candidate
    return fallback
この関数は、リダイレクトを現在のホスト内に留めるほか、次のようなプロトコル相対URLを含むフォームも捕捉します。 //evil.exampleといったプロトコル相対URLを含むフォームも捕捉します。これは、Djangoのログインフローが独自の next パラメータに対して必要とするのと同じ種類のチェックです。
次に、機密性の高いビューに設定できるガードが必要です。
# stepup/mixins.py
from urllib.parse import urlencode
from django.contrib.auth.mixins import LoginRequiredMixin
from django.shortcuts import redirect
from django.urls import reverse
from . import session

class VerificationRequiredMixin(LoginRequiredMixin):
    def dispatch(self, request, *args, **kwargs):
        if request.user.is_authenticated and not session.is_verified(request.session):
            query = urlencode({"next": request.get_full_path()})
            return redirect(f"{reverse('stepup:start')}?{query}")
return super().dispatch(request, *args, **kwargs)このミックスインは LoginRequiredMixin 置き換えるのではなく、それを拡張します。Djangoでは、 ミックスイン は、再利用可能な挙動をクラスベースのビューに組み込む手段です。各ミックスインは特定のロジックを追加し、1つのビューに複数のミックスインを組み合わせることができます。これにより、ここでは2つの条件が区別されます。すなわち、未認証のユーザーはサインインする必要があり、一方、最近ステップアップ認証を行っていない認証済みユーザーは、認証フローを完了する必要があります。 Djangoはすでに前者のケースの処理方法を把握しているため、このミックスインは後者のケースのみを追加します。
これで、ビューの保護は簡単になります:
# tickets/views.py
class TicketTransferView(VerificationRequiredMixin, View):
    ...
ステップアップ認証を必要としないビューでは、引き続き LoginRequiredMixin. Setlistでは、 TicketListView および TicketDetailView は、従来通りの認証済みビューのままです。ユーザーは携帯電話が手元にない場合でも、自分のチケットを閲覧できます。
Vonage 固有のコードはすべて 1 つのモジュールにまとめられています。Django のビューは、SDK のリクエスト、エラー、レスポンスオブジェクトの仕組みを直接知るのではなく、小さなインターフェースを呼び出しています。
# stepup/client.py
import logging
from django.conf import settings
from pydantic import ValidationError
from vonage import Auth, Vonage
from vonage_http_client.errors import HttpRequestError
from vonage_verify import SmsChannel, VerifyRequest

logger = logging.getLogger(__name__)
_client = None

def get_client():
    global _client
    if _client is None:
        _client = Vonage(
            Auth(
                api_key=settings.VONAGE_API_KEY,
                api_secret=settings.VONAGE_API_SECRET,
            )
        )
    return _client
Verify v2 は JWT および Basic 認証に対応しています。API キーとシークレットを指定すると Basic 認証が選択されるため、このサンプルでは環境変数を 2 つに限定しています。本番環境では、アプリケーション ID と秘密鍵の組み合わせをデフォルトとして設定することをお勧めします。また、非同期のステータスコールバックを利用する場合も、これらが必須となります。
最初のAPI呼び出しにより、検証が開始されます:
def start_verification(number):
    try:
        # The SDK models are Pydantic, so a badly shaped number fails here rather
        # than costing a round trip. It raises ValidationError, not HttpRequestError.
        request = VerifyRequest(
            brand=settings.VONAGE_BRAND_NAME,
            code_length=6,
            workflow=[SmsChannel(to=number)],
        )
    except ValidationError as err:
        raise VerificationError(
            "That number does not look right. Check the country code and try again.",
            restart=True,
        ) from err
    try:
        response = get_client().verify.start_verification(request)
    except HttpRequestError as err:
        raise VerificationError(_start_message(err), restart=True) from err
    return response.request_id
2つの try ブロックがあるのは、この関数に2つの異なる失敗ポイントがあるためです。これは、無効な番号のケースをテストしている際に気づきました。Vonage SDK v4のリクエストオブジェクトは Pydanticモデルであるため、次のような記述になります:
SmsChannel(to="1")発生する可能性がある pydantic.ValidationError リクエストオブジェクトが構築されている最中に発生する可能性があります。その時点ではまだHTTPリクエストは発生していないため、 HttpRequestError はそれを検知することはありません。モデルの検証とHTTPエラーを別々のブロックに分けることで、その区別を明確にし、不正な形式の入力によって予期せぬ500レスポンスが発生するのを防ぎます。
コードの提出は手間がかかりません:
def check_code(request_id, code):
    """Submit a code for `request_id`. Returns None on success, raises otherwise."""
    try:
        get_client().verify.check_code(request_id=request_id, code=code)
    except HttpRequestError as err:
        message, restart = _check_message(err)
raise VerificationError(message, restart=restart) from errSDKでは、チェックに失敗した場合に例外がスローされるため、アプリケーション側で別途成功フラグを確認する必要はありません。
UI にとっての主な課題は、単にどの HTTP エラーが発生したかということだけではありません。ユーザーが現在の検証リクエストをそのまま継続できるのか、それともそのリクエストは終了したため最初からやり直す必要があるのかを判断する必要があります。このヘルパーは、メッセージと再起動フラグの両方を返します:
def _check_message(err):
    status = _status(err)
    logger.warning("Verify check failed with HTTP %s: %s", status, err)
    if status == 400:
        return "That code is not right. Check the message and try again.", False
    if status == 404:
        return "That code has expired. Request a new one.", True
    if status == 410:
        # Verify enforces the attempt limit for us and retires the request.
        return "Too many incorrect attempts. Request a new code.", True
    if status == 429:
        return "Too many attempts right now. Try again in a moment.", False
return "We could not check that code. Request a new one.", TrueA False この値は、既存の検証リクエストが引き続き使用可能であることを意味します。ユーザーはコード入力フォームに残ったまま、再試行することができます。 True 値は、アプリケーションが保留中の状態をクリアし、ユーザーを検証フローの開始点に戻すべきであることを意味します。
HTTP 410 の場合、Verify が不正な試行の制限を自動的に適用してくれるため、特に便利です。Django 側で別途カウンターを維持する必要がありません。
検証の開始には、それ独自のエラーマッピングがあります。例えば:
if status in (401, 403):
    # A credentials problem is ours, not the user's. Do not leak the detail.
    return "We could not send a code just now. Please try again later."
401 または 403 が表示された場合は、Applications の Vonage 認証情報または権限に問題があることを示しています。詳しくは、 Vonage API エラーリファレンス を参照してください。詳細な情報は、ユーザーに表示されるメッセージではなく、サーバーログに記録されます。
409エラーも対処すべきケースの一つです。これは、同じ番号に対してすでに検証が進行中の場合に発生することがあり、例えば、誰かが開始フォームを2回送信した場合などが挙げられます。
ブラウザの操作フローは、次の2つのステップで構成されています:
電話番号の確認を開始してください。
その携帯電話で受信したコードを入力してください。
最初のビューでは、電話番号を処理し、Verifyリクエストを作成します。
# stepup/views.py
class StartVerificationView(LoginRequiredMixin, View):
    template_name = "stepup/start.html"

    def post(self, request):
        phone = _confirmed_phone(request.user)
        form = None
        if phone:
            number = phone.number
        else:
            form = PhoneNumberForm(request.POST)
            if not form.is_valid():
                return render(request, self.template_name, self._context(request, phone, form))
            number = form.cleaned_data["number"]
        try:
            request_id = client.start_verification(number)
        except client.VerificationError as err:
            messages.error(request, err.message)
            return render(request, self.template_name, self._context(request, phone, form))
        session.start_pending(request.session, request_id, number)
return redirect(_with_next(reverse("stepup:check"), session.safe_next(request)))最初の分岐には、重要なセキュリティ上の制約があります。ユーザーが電話番号の確認を済ませた後、この画面では別の電話番号を入力することはできません。 そうしないと、ユーザーのパスワードを握っている攻撃者がログインし、自分の電話番号を入力して、2段階認証を自ら完了させてしまう可能性があります。確認済みの電話番号の変更は、別のアカウント管理フローとして扱う必要があり、理想的には既存の電話番号に対する認証によって保護されるべきです。
新しい番号の場合、アプリケーションはまだ VerifiedPhone 。送信された値は、その番号に送信されたコードがVerifyされるまでセッション内に保持されます。
2つ目のビューでは、コードをチェックします:
class CheckCodeView(LoginRequiredMixin, View):
    template_name = "stepup/check.html"

    def post(self, request):
        request_id = session.pending_request_id(request.session)
        if not request_id:
            messages.error(request, "That verification is no longer active. Request a new code.")
            return redirect(_with_next(reverse("stepup:start"), session.safe_next(request)))
        form = CodeForm(request.POST)
        if not form.is_valid():
            return render(request, self.template_name, self._context(request, form))
        try:
            client.check_code(request_id, form.cleaned_data["code"])
        except client.VerificationError as err:
            messages.error(request, err.message)
            if err.restart:
                session.clear(request.session)
                return redirect(_with_next(reverse("stepup:start"), session.safe_next(request)))
            return render(request, self.template_name, self._context(request, form))
        number = session.pending_number(request.session)
        redirect_to = session.safe_next(request)
        # Rotate the session key on a successful second factor, the same way Django
        # does on login. A session ID captured before the step-up is useless after it.
        request.session.cycle_key()
        _remember_number(request.user, number)
        session.mark_verified(request.session, request_id)
return redirect(redirect_to)この点については cycle_key() には少し注目すべき点があります。Djangoは、セッションフィクセションを防ぐために、ログイン時にセッションキーを更新します。もし攻撃者が認証前に既知のセッションIDを確立できたとしても、ユーザーがログインするとその古いIDは使用できなくなります。二要素認証の成功もまた認証の境界となるため、このサンプルではそこでもセッションキーを更新しています。
この検証フォームは、ブラウザに対していくつかの役立つヒントも提供しています:
code = forms.CharField(
    min_length=4,
    max_length=10,
    label="Verification code",
    widget=forms.TextInput(
        attrs={
            "inputmode": "numeric",  # Lets iOS and Android offer the code straight from the SMS.
            "autocomplete": "one-time-code",
            "autofocus": "autofocus",
        }
    ),
)inputmode="numeric" モバイルブラウザに数字キーボードを表示するよう促します。 autocomplete="one-time-code" これにより、対応しているモバイルプラットフォームでは、通知画面から直接SMSで届いた認証コードを入力できるようになります。これは、認証手順の中で最も面倒な部分を解消する、ささやかな機能追加です。
サンプルを作成する過程で、Verify API ではなく Django 自体に起因する 2 つの問題が発生しました。何が起きているのかを理解すればどちらも複雑な問題ではありませんが、どちらも見落としやすいものです。
人々はよく、数字の間にスペースを入れたり、先頭にプラス記号を付けたりして入力します:
+44 7700 900000
最終的にVonageに送信する値は数字のみであるべきですが、フォームへの入力としてはこれで問題ありません。私の最初の考えは、 clean_number()で正規化しようと考えました。問題は、Djangoがフォームの clean_<field> メソッドが実行される前にフィールドのバリデータを実行してしまうことです。つまり、E.164正規表現は、 + やスペースを含む元の値を検知し、「国際形式の数字のみを入力してください」というバリデータメッセージと共に拒否してしまい、 clean_number() が何かを変更する機会を得る前に、バリデータメッセージ(「電話番号は国際形式で、数字のみを入力してください」)を表示して拒否してしまうということです。
カスタムフィールドの to_python() メソッドは、より早い段階で実行されます:
# stepup/forms.py
# Everything people type around a phone number that is decoration, not digits.
DECORATION = re.compile(r"[\s()\-.]")

class PhoneNumberField(forms.CharField):
    def to_python(self, value):
        value = super().to_python(value)
        if value in self.empty_values:
            return value
return DECORATION.sub("", value).lstrip("+")バリデーターが実行される段階では、バリデーターには正規化された表現が渡されます。
dispatch()
チケット譲渡画面の最初のバージョンでは、チケットが dispatch():
def dispatch(self, request, *args, **kwargs):
    self.ticket = get_object_or_404(Ticket, pk=kwargs["pk"], owner=request.user.pk)
return super().dispatch(request, *args, **kwargs)これは匿名リクエストの場合、正しく動作しません。匿名ユーザーの場合、 request.user.pk は Noneとなります。チケットの検索は失敗し、 LoginRequiredMixin、これも dispatch()を経由して機能するものの、ユーザーをログインページにリダイレクトする機会が得られません。
より良い方法は、アクセス・ミックスインに処理を任せ、 dispatch() 、オブジェクトの読み込みは後で行うようにすることです:
@cached_property
def ticket(self):
    return get_object_or_404(
        Ticket.objects.select_related("event"),
        pk=self.kwargs["pk"],
        owner=self.request.user.pk,
)そのビューでは、次のように使用できます self.ticket から get() および post() 認証がすでに確認された後に使用できます。
最近の認証により、ユーザーはチケット転送画面に移動しますが、もう1つポリシーに関する判断を下す必要があります。その認証によって、5分間のTTLの間に実行されるすべての機密性の高い操作を許可すべきか、それともユーザーが当初実行しようとしていた操作のみを許可すべきか?
この例では、1回の検証につき1回の転送が許可されます。転送自体は、データベーストランザクション内で実行されます:
with transaction.atomic():
    Transfer.objects.create(
        ticket=self.ticket,
        sender=request.user,
        recipient=form.recipient,
        verification_request_id=session.last_request_id(request.session),
    )
    self.ticket.owner = form.recipient
    self.ticket.save(update_fields=["owner"])
    # One verification, one transfer.
    # Leaving the session verified would let a
    # single code authorize every ticket in the account.
session.clear(request.session)転送が成功すると、セッションからステップアップ状態が解除されます。ユーザーが別のチケットを転送したい場合は、再度認証フローを完了する必要があります。これは5分間のTTLのみに依存するよりも厳格な措置ですが、私たちが実装しているポリシーに沿ったものです。つまり、コードは1回の高リスクな操作を承認したのです。
この Transfer レコードには、そのアクションに関連付けられたVerifyリクエストIDも保存されます。これにより、アプリケーションは、転送と特定のVerifyリクエストを結びつけるAudit証跡を得ることができます。後で転送について異議が申し立てられた場合、このレコードには、単に「その時点でセッションがVerifyされていた」というブール値だけの情報よりも、より有用な証拠が含まれていることになります。
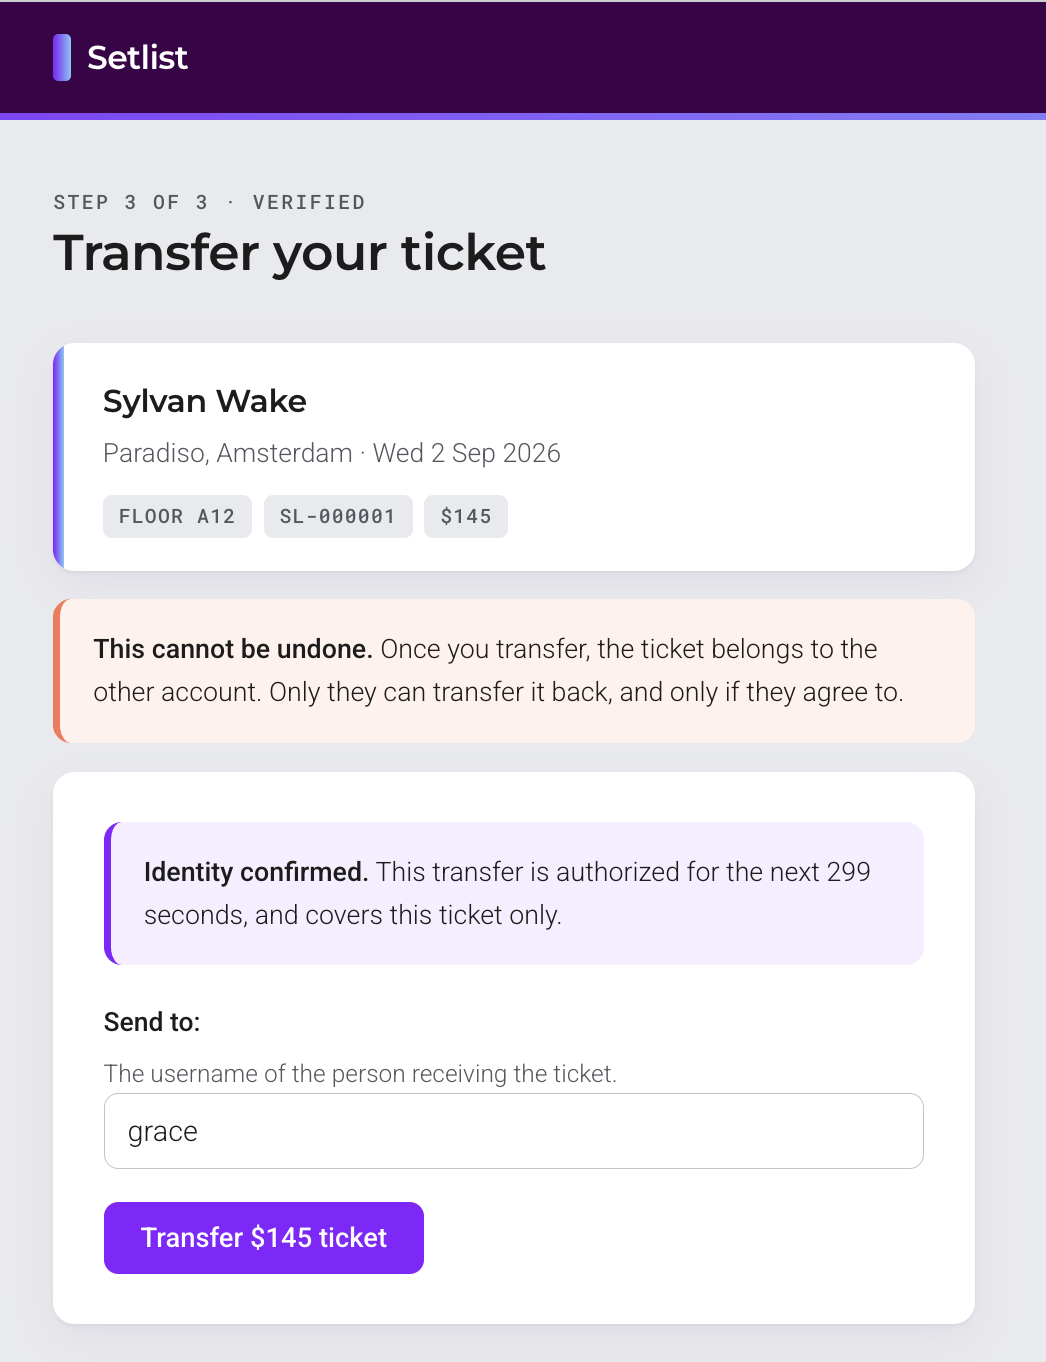 Authentication can help secure important actions for your users, like transferring tickets.
このプロジェクトには47個のテストが含まれています。いずれもネットワークにアクセスしたり、認証情報を必要としたり、メッセージを送信したりすることはありません。
これが機能するのは、VonageのHTTP例外が requests.Responseをラップしているからです。テストでは、これを手動で作成し、SDKがスローしたであろうのと同じ例外クラスに渡すことができます:
# stepup/tests/support.py
from json import dumps
from requests import Response
from vonage_http_client.errors import HttpRequestError, NotFoundError, RateLimitedError

def http_error(status_code, title="error"):
    """Build the exception the Vonage SDK would raise for a given status code."""
    response = Response()
    response.status_code = status_code
    response.url = "https://api.nexmo.com/v2/verify"
    response._content = dumps({"title": title}).encode()
    if status_code == 404:
        return NotFoundError(response)
    if status_code == 429:
        return RateLimitedError(response)
return HttpRequestError(response)この http_error() ファクトリを start_verification() または check_code() にこのファクトリを注入すると、エラーマッピングの各分岐が3行のテストになります。具体的には、誤ったコード、リクエストの有効期限切れ、試行回数超過、レート制限、同時リクエスト、および不正な認証情報です。このリポジトリには、確認済みのユーザーがコードを新しい番号にリダイレクトできないことなど、セキュリティポリシー自体を検証するテストも含まれています。
以下のコマンドでテストスイート全体を実行してください:
python manage.py test
この stepup このアプリは意図的にコンパクトで、独立した構成となっています。他の場所で同じパターンを使用する場合は、 VerificationRequiredMixin 。これには、パスワードの変更、出金方法の追加、Accountの削除、APIキーのローテーション、あるいはシークレットの開示などが含まれます。
そのレビューには、機密性の高い読み取り操作も盛り込む価値があります。APIキーや復旧用認証情報を表示することは、それらを改変することと同じくらい重大な結果を招く可能性があります。
このサンプルでは、意図的にいくつかの要素を省略しています。まず、Accountの復旧機能です。記述通り、確認済みの電話番号にアクセスできなくなると、チケットを転送することもできなくなります。実際のアプリケーションでは、通常、バックアップコードやサポートによる復旧プロセス、あるいはその他の復旧手段が必要となります。
2つ目は、登録済みの電話番号を変更することです。これは専用のフローとするべきであり、通常は既存の電話番号に対する本人確認によって保護されるべきです。
また、アプリケーション側でも独自のエンドポイントに対するレート制限を設定する必要があります。Verifyは認証プロセスのAPI側を保護しますが、それだけでは、誰かがDjangoのエンドポイントに対して繰り返しリクエストを送信することを防ぐことはできません。
最後に、Verifyは サイレント認証に対応しています。サイレント認証では、ユーザーにコードを入力させることなく、通信事業者を通じて電話番号を検証できます。サイレント認証が利用できない場合は、SMSによる代替手段も利用可能です。アプリケーションの全体的なフローは同様ですが、ユーザー操作はよりスムーズになります。
完全なソースコードは以下で公開されています GitHubで公開されています。
このチュートリアルでは、Django を使用してステップアップ認証フローをゼロから構築しました。完成した実装の内容は以下の通りです:
Vonage Verify API は、コードの生成、配信、有効期限管理、再試行制限、および試行回数の制限を自動的に処理します。アプリケーション側で行う必要があるのは、認証リクエストを開始し、その後送信されたコードを確認することだけです。
VerificationRequiredMixinこれにより、クラスベースのビューの保護が1行で済みます。これはLoginRequiredMixinにチェーンされるため、匿名ユーザーはログインページにリダイレクトされ、認証済みだが未確認のユーザーは確認フローにリダイレクトされます。TTLが短いセッションベースの状態 これにより、検証の範囲は単一のデバイスと5分間のウィンドウ内に限定されます。デバイス間の情報漏洩もなく、長期にわたる権限の付与もありません。
1回の検証、1回のアクション。転送後にステップアップ状態を消費するということは、単一のコードだけでAccount内のすべてのチケットを密かに承認することはできないことを意味します。
安全なリダイレクト、セッションのローテーション、電話番号によるロック これにより、最も一般的な実装上の脆弱性、すなわちオープンリダイレクト攻撃、セッションフィクセーション、および認証情報リダイレクトを解消します。
47回のテスト、実際のSMSメッセージはゼロ。この
http_error()このファクトリは、偽のHTTP例外を注入することで、すべてのエラー分岐をテストできるようにし、テストスイートの実行を高速に保ち、認証情報の入力を不要にしています。
ご質問がある場合、またはあなたが作っているものを共有したい場合は、こちらをクリックしてください。
登録する 開発者ニュースレター
フォローする X(旧ツイッター)最新情報
Videoの方がいいですか? 当社の YouTubeチャンネルでチュートリアルをご覧ください
LinkedInの LinkedIn の Vonage デベロッパーページ
開発者体験の向上にご協力ください。以下の 「開発者の声」フィードバックにご協力ください
最新の開発者向けニュース、ヒント、イベント情報をお届けします。